Domain zerstäuben.de kaufen?
Wir ziehen mit dem Projekt
zerstäuben.de um.
Sind Sie am Kauf der Domain
zerstäuben.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zerstäuben.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
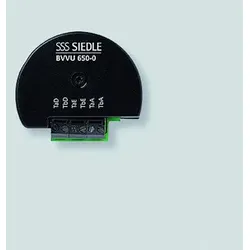
Bus-Videoverteiler F=verteilen BVVU 650-0Hinweis zur Installation: Die Installation nicht-steckerfertiger Geräte ist vom jeweiligen Netzbetreiber oder von einem eingetragenen Fachbetrieb vorzunehmen, der Ihnen auch bei der Einholung der Zustimmung des jeweiligen Netzbetreibers für die Installation des Gerätes behilflich ist. Bus-Video-Verteiler unsymmetrisch zum Aus-/Einkoppeln von In-Home: Video Teilnehmern. Schraubklemmen für Bus-Eingang, Bus-Durchgang und Bus-Ausgang.107,98 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
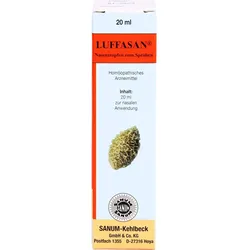
Luffasan Nasentropfen Zum Sprühen 20 MLWichtige Hinweise (Pflichtangaben): Luffasan Nasentropfen zum Sprühen. Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. GEBRAUCHSINFORMATION: INFORMATION FÜR DEN ANWENDER Luffasan Nasentropfen zum Sprühen Homöopathisches Arzneimittel Wirkstoff: Luffa operculata Dil. D4 aquos. Liebe Patientin, lieber Patient! Bitte lesen Sie diese Gebrauchsinformation aufmerksam, weil sie wichtige Informationen darüber enthält, was Sie bei der Anwendung dieses Arzneimittels beachten sollen. Wenden Sie sich bei Fragen bitte an Ihren Arzt oder Apotheker. Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Hinweis an den Anwender: Bei während der Anwendung des Arzneimittels fortdauernden Krankheitssymptomen sollte medizinischer Rat eingeholt werden. Gegenanzeigen: Wann dürfen Sie Luffasan nicht anwenden? Nicht anwenden bei bekannter Überempfindlichkeit gegenüber Luffa operculata. Vorsichtsmaßnahmen für die Anwendung: Was müssen Sie in der Schwangerschaft und Stillzeit beachten? Da keine ausreichend dokumentierten Erfahrungen vorliegen, sollte Luffasan in der Schwangerschaft und Stillzeit nur nach Rücksprache mit dem Arzt oder Therapeuten angewendet werden. Was ist bei Kindern zu berücksichtigen? Zur Anwendung dieses Arzneimittels bei Kindern liegen keine ausreichend dokumentierten Erfahrungen vor. Es soll deshalb bei Kindern unter 12 Jahren nur nach Rücksprache mit dem Arzt oder Therapeuten angewendet werden. Wechselwirkungen mit anderen Mitteln: Keine bekannt. Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Genussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Art und Dauer der Anwendung: Die folgenden Angaben gelten, soweit Ihnen Ihr Arzt nichts anderes verordnet hat. Bitte halten Sie sich an die Anwendungsvorschriften, da dieses Arzneimittel sonst nicht richtig wirken kann! Vor der Anwendung der Nasentropfen sollten Sie die Nase gründlich schnäuzen. Aus hygienischen Gründen und zur Vermeidung einer Ansteckung sollten die Nasentropfen immer nur von einer Person benutzt werden. Bei Besserung der Beschwerden ist die Häufigkeit der Anwendung zu reduzieren. Wie lange sollten Sie Luffasan anwenden? Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen: Keine bekannt. Hinweis: Bei Einnahme von homöopathischen Arzneimitteln können sich die vorhandenen Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Meldung von Nebenwirkungen: Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Sie können Nebenwirkungen auch direkt dem Bundesinstitut für Arzneimittel und Medizinprodukte, Abt. Pharmakovigilanz, Kurt-Georg-Kiesinger-Allee 3, D-53175 Bonn, Website: www.bfarm.de anzeigen. Indem Sie Nebenwirkungen melden, können Sie dazu beitragen, dass mehr Informationen über die Sicherheit dieses Arzneimittels zur Verfügung gestellt werden. Hinweise und Angaben zur Haltbarkeit des Arzneimittels: Das Verfalldatum ist auf dem Flaschenetikett und der äußeren Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum! Das Arzneimittel darf nach Anbruch höchstens 8 Wochen angewendet werden. Bitte verschließen Sie die Nasentropfen nach Gebrauch sofort mit der Schutzkappe. Unsachgemäße Behandlung verkürzt die Haltbarkeit des Arzneimittels. Falls die Lösung nicht mehr klar, sondern trübe oder flockig aussieht, soll das Arzneimittel auch vor Ablauf des Verfalldatums nicht mehr angewendet werden. Entsorgen Sie Arzneimittel niemals über das Abwasser (z.B. nicht über die Toilette oder das Waschbecken). Fragen Sie in Ihrer Apotheke, wie das Arzneimittel zu entsorgen ist, wenn Sie es nicht mehr verwenden. Sie tragen damit zum Schutz der Umwelt bei. Weitere Informationen finden sie unter www.bfarm.de/arzneimittelentsorgung. Zusammensetzung: 20 ml Nasentropfen enthalten den Wirkstoff: 20 ml Luffa operculata Dil. D4 aquos. (HAB, Vorschriften 5b und 45, D2-D4 mit isotonischer Natriumchloridlösung). 1 Sprühstoß Luffasan entspricht 0,11 ml. Darreichungsform und Inhalt: 20 ml Nasentropfen zum Sprühen. Zur nasalen Anwendung. Pharmazeutischer Unternehmer und Hersteller: Sanum-Kehlbeck GmbH & Co. KG Postfach 1355 D-27316 Hoya Telefon: + 49 (0)4251 - 9352-0 Telefax: &5,70 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann man Flüssigkeiten oder feste Stoffe in kleinere Partikel zerstäuben, um sie für verschiedene Anwendungen wie Sprühen, Beschichten oder Vernebeln zu verwenden?
Man kann Flüssigkeiten oder feste Stoffe in kleinere Partikel zerstäuben, indem man sie durch eine Düse mit hoher Geschwindigkeit presst. Dies kann durch Druckluft, Ultraschall oder Zentrifugalkräfte erfolgen. Die resultierenden feinen Partikel können dann für verschiedene Anwendungen wie Sprühen, Beschichten oder Vernebeln verwendet werden. Dieser Prozess wird als Zerstäubung oder Aerosolisierung bezeichnet und ist in vielen Industriezweigen weit verbreitet. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man Flüssigkeiten effektiv zerstäuben, um sie als feinen Nebel zu verteilen? Was sind die verschiedenen Methoden, um Materialien zu zerstäuben?
Flüssigkeiten können effektiv zerstäubt werden, indem sie durch eine Düse mit hoher Geschwindigkeit gepresst werden, um sie in kleine Tröpfchen zu zerlegen. Eine andere Methode ist die Ultraschallzerstäubung, bei der Schallwellen verwendet werden, um die Flüssigkeit in feinen Nebel zu verwandeln. Weitere Methoden sind die Druckzerstäubung und die Rotationszerstäubung, die jeweils unterschiedliche Techniken zur Zerstäubung von Materialien verwenden. **


Wie kann man effektiv und sicher Räume oder Flächen vernebeln, um beispielsweise Schädlinge zu bekämpfen oder Desinfektionsmittel zu verteilen?
Man kann spezielle Vernebelungsgeräte verwenden, die das Mittel fein zerstäuben und gleichmäßig im Raum verteilen. Es ist wichtig, die Anwendungshinweise des Mittels genau zu beachten, um eine effektive Wirkung zu erzielen und die Gesundheit nicht zu gefährden. Vor der Anwendung sollten alle Personen und Tiere den Raum verlassen und nach der Vernebelung sollte gelüftet werden, um Rückstände zu entfernen. **
Was ist die Bedeutung von "diffundieren"?
Diffundieren bedeutet, dass sich Teilchen oder Moleküle von einem Ort mit höherer Konzentration zu einem Ort mit niedrigerer Konzentration bewegen. Dieser Vorgang findet aufgrund des Konzentrationsunterschieds statt und erfolgt meistens durch eine semipermeable Membran. Diffusion ist ein wichtiger Prozess in der Zellbiologie und spielt auch eine Rolle in der Physik und Chemie. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Luffasan Nasentropfen zum SprühenZu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. Luffasan Nasentropfen zum Sprühen sind apothekenpflichtig und können in Ihrer Versandapotheke www.juvalis.de erworben werden.8,75 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Bus-Videoverteiler F=verteilen BVVU 650-0Hinweis zur Installation: Die Installation nicht-steckerfertiger Geräte ist vom jeweiligen Netzbetreiber oder von einem eingetragenen Fachbetrieb vorzunehmen, der Ihnen auch bei der Einholung der Zustimmung des jeweiligen Netzbetreibers für die Installation des Gerätes behilflich ist. Bus-Video-Verteiler unsymmetrisch zum Aus-/Einkoppeln von In-Home: Video Teilnehmern. Schraubklemmen für Bus-Eingang, Bus-Durchgang und Bus-Ausgang.107,98 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Luffasan Nasentropfen Zum Sprühen 20 MLWichtige Hinweise (Pflichtangaben): Luffasan Nasentropfen zum Sprühen. Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke. GEBRAUCHSINFORMATION: INFORMATION FÜR DEN ANWENDER Luffasan Nasentropfen zum Sprühen Homöopathisches Arzneimittel Wirkstoff: Luffa operculata Dil. D4 aquos. Liebe Patientin, lieber Patient! Bitte lesen Sie diese Gebrauchsinformation aufmerksam, weil sie wichtige Informationen darüber enthält, was Sie bei der Anwendung dieses Arzneimittels beachten sollen. Wenden Sie sich bei Fragen bitte an Ihren Arzt oder Apotheker. Anwendungsgebiete: Registriertes homöopathisches Arzneimittel, daher ohne Angabe einer therapeutischen Indikation. Hinweis an den Anwender: Bei während der Anwendung des Arzneimittels fortdauernden Krankheitssymptomen sollte medizinischer Rat eingeholt werden. Gegenanzeigen: Wann dürfen Sie Luffasan nicht anwenden? Nicht anwenden bei bekannter Überempfindlichkeit gegenüber Luffa operculata. Vorsichtsmaßnahmen für die Anwendung: Was müssen Sie in der Schwangerschaft und Stillzeit beachten? Da keine ausreichend dokumentierten Erfahrungen vorliegen, sollte Luffasan in der Schwangerschaft und Stillzeit nur nach Rücksprache mit dem Arzt oder Therapeuten angewendet werden. Was ist bei Kindern zu berücksichtigen? Zur Anwendung dieses Arzneimittels bei Kindern liegen keine ausreichend dokumentierten Erfahrungen vor. Es soll deshalb bei Kindern unter 12 Jahren nur nach Rücksprache mit dem Arzt oder Therapeuten angewendet werden. Wechselwirkungen mit anderen Mitteln: Keine bekannt. Allgemeiner Hinweis: Die Wirkung eines homöopathischen Arzneimittels kann durch allgemein schädigende Faktoren in der Lebensweise und durch Reiz- und Genussmittel ungünstig beeinflusst werden. Falls Sie sonstige Arzneimittel einnehmen, fragen Sie Ihren Arzt. Art und Dauer der Anwendung: Die folgenden Angaben gelten, soweit Ihnen Ihr Arzt nichts anderes verordnet hat. Bitte halten Sie sich an die Anwendungsvorschriften, da dieses Arzneimittel sonst nicht richtig wirken kann! Vor der Anwendung der Nasentropfen sollten Sie die Nase gründlich schnäuzen. Aus hygienischen Gründen und zur Vermeidung einer Ansteckung sollten die Nasentropfen immer nur von einer Person benutzt werden. Bei Besserung der Beschwerden ist die Häufigkeit der Anwendung zu reduzieren. Wie lange sollten Sie Luffasan anwenden? Auch homöopathische Arzneimittel sollten ohne ärztlichen Rat nicht über längere Zeit angewendet werden. Nebenwirkungen: Keine bekannt. Hinweis: Bei Einnahme von homöopathischen Arzneimitteln können sich die vorhandenen Beschwerden vorübergehend verschlimmern (Erstverschlimmerung). In diesem Fall sollten Sie das Arzneimittel absetzen und Ihren Arzt befragen. Meldung von Nebenwirkungen: Wenn Sie Nebenwirkungen bemerken, wenden Sie sich an Ihren Arzt oder Apotheker. Dies gilt auch für Nebenwirkungen, die nicht in dieser Packungsbeilage angegeben sind. Sie können Nebenwirkungen auch direkt dem Bundesinstitut für Arzneimittel und Medizinprodukte, Abt. Pharmakovigilanz, Kurt-Georg-Kiesinger-Allee 3, D-53175 Bonn, Website: www.bfarm.de anzeigen. Indem Sie Nebenwirkungen melden, können Sie dazu beitragen, dass mehr Informationen über die Sicherheit dieses Arzneimittels zur Verfügung gestellt werden. Hinweise und Angaben zur Haltbarkeit des Arzneimittels: Das Verfalldatum ist auf dem Flaschenetikett und der äußeren Umhüllung aufgedruckt. Verwenden Sie diese Packung nicht mehr nach diesem Datum! Das Arzneimittel darf nach Anbruch höchstens 8 Wochen angewendet werden. Bitte verschließen Sie die Nasentropfen nach Gebrauch sofort mit der Schutzkappe. Unsachgemäße Behandlung verkürzt die Haltbarkeit des Arzneimittels. Falls die Lösung nicht mehr klar, sondern trübe oder flockig aussieht, soll das Arzneimittel auch vor Ablauf des Verfalldatums nicht mehr angewendet werden. Entsorgen Sie Arzneimittel niemals über das Abwasser (z.B. nicht über die Toilette oder das Waschbecken). Fragen Sie in Ihrer Apotheke, wie das Arzneimittel zu entsorgen ist, wenn Sie es nicht mehr verwenden. Sie tragen damit zum Schutz der Umwelt bei. Weitere Informationen finden sie unter www.bfarm.de/arzneimittelentsorgung. Zusammensetzung: 20 ml Nasentropfen enthalten den Wirkstoff: 20 ml Luffa operculata Dil. D4 aquos. (HAB, Vorschriften 5b und 45, D2-D4 mit isotonischer Natriumchloridlösung). 1 Sprühstoß Luffasan entspricht 0,11 ml. Darreichungsform und Inhalt: 20 ml Nasentropfen zum Sprühen. Zur nasalen Anwendung. Pharmazeutischer Unternehmer und Hersteller: Sanum-Kehlbeck GmbH & Co. KG Postfach 1355 D-27316 Hoya Telefon: + 49 (0)4251 - 9352-0 Telefax: &5,70 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann man Flüssigkeiten oder feste Stoffe in kleinere Partikel zerstäuben, um sie für verschiedene Anwendungen wie Sprühen, Beschichten oder Vernebeln zu verwenden?
Man kann Flüssigkeiten oder feste Stoffe in kleinere Partikel zerstäuben, indem man sie durch eine Düse mit hoher Geschwindigkeit presst. Dies kann durch Druckluft, Ultraschall oder Zentrifugalkräfte erfolgen. Die resultierenden feinen Partikel können dann für verschiedene Anwendungen wie Sprühen, Beschichten oder Vernebeln verwendet werden. Dieser Prozess wird als Zerstäubung oder Aerosolisierung bezeichnet und ist in vielen Industriezweigen weit verbreitet. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man Flüssigkeiten effektiv zerstäuben, um sie als feinen Nebel zu verteilen? Was sind die verschiedenen Methoden, um Materialien zu zerstäuben?
Flüssigkeiten können effektiv zerstäubt werden, indem sie durch eine Düse mit hoher Geschwindigkeit gepresst werden, um sie in kleine Tröpfchen zu zerlegen. Eine andere Methode ist die Ultraschallzerstäubung, bei der Schallwellen verwendet werden, um die Flüssigkeit in feinen Nebel zu verwandeln. Weitere Methoden sind die Druckzerstäubung und die Rotationszerstäubung, die jeweils unterschiedliche Techniken zur Zerstäubung von Materialien verwenden. **
-
Wie kann man effektiv und sicher Räume oder Flächen vernebeln, um beispielsweise Schädlinge zu bekämpfen oder Desinfektionsmittel zu verteilen?
Man kann spezielle Vernebelungsgeräte verwenden, die das Mittel fein zerstäuben und gleichmäßig im Raum verteilen. Es ist wichtig, die Anwendungshinweise des Mittels genau zu beachten, um eine effektive Wirkung zu erzielen und die Gesundheit nicht zu gefährden. Vor der Anwendung sollten alle Personen und Tiere den Raum verlassen und nach der Vernebelung sollte gelüftet werden, um Rückstände zu entfernen. **
-
Was ist die Bedeutung von "diffundieren"?
Diffundieren bedeutet, dass sich Teilchen oder Moleküle von einem Ort mit höherer Konzentration zu einem Ort mit niedrigerer Konzentration bewegen. Dieser Vorgang findet aufgrund des Konzentrationsunterschieds statt und erfolgt meistens durch eine semipermeable Membran. Diffusion ist ein wichtiger Prozess in der Zellbiologie und spielt auch eine Rolle in der Physik und Chemie. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.